Manuel Abellán (Microsoft) alerta: los grupos de cibercriminales han pasado de 300 a 1.500
Expertos de ASUS, CSUC, Microsoft, Universidad de Barcelona, UOC y SonicWall analizan en una jornada de Nunsys Group los riesgos que afrontan las universidades y reclaman gobernanza, formación y planes de continuidad para integrar la inteligencia artificial sin renunciar a la seguridad, la privacidad y el papel del docente. Manuel Abellán advierte además de que los grupos de ciber delincuencia han pasado de 300 a 1.500 y detalla los ataques más frecuentes.
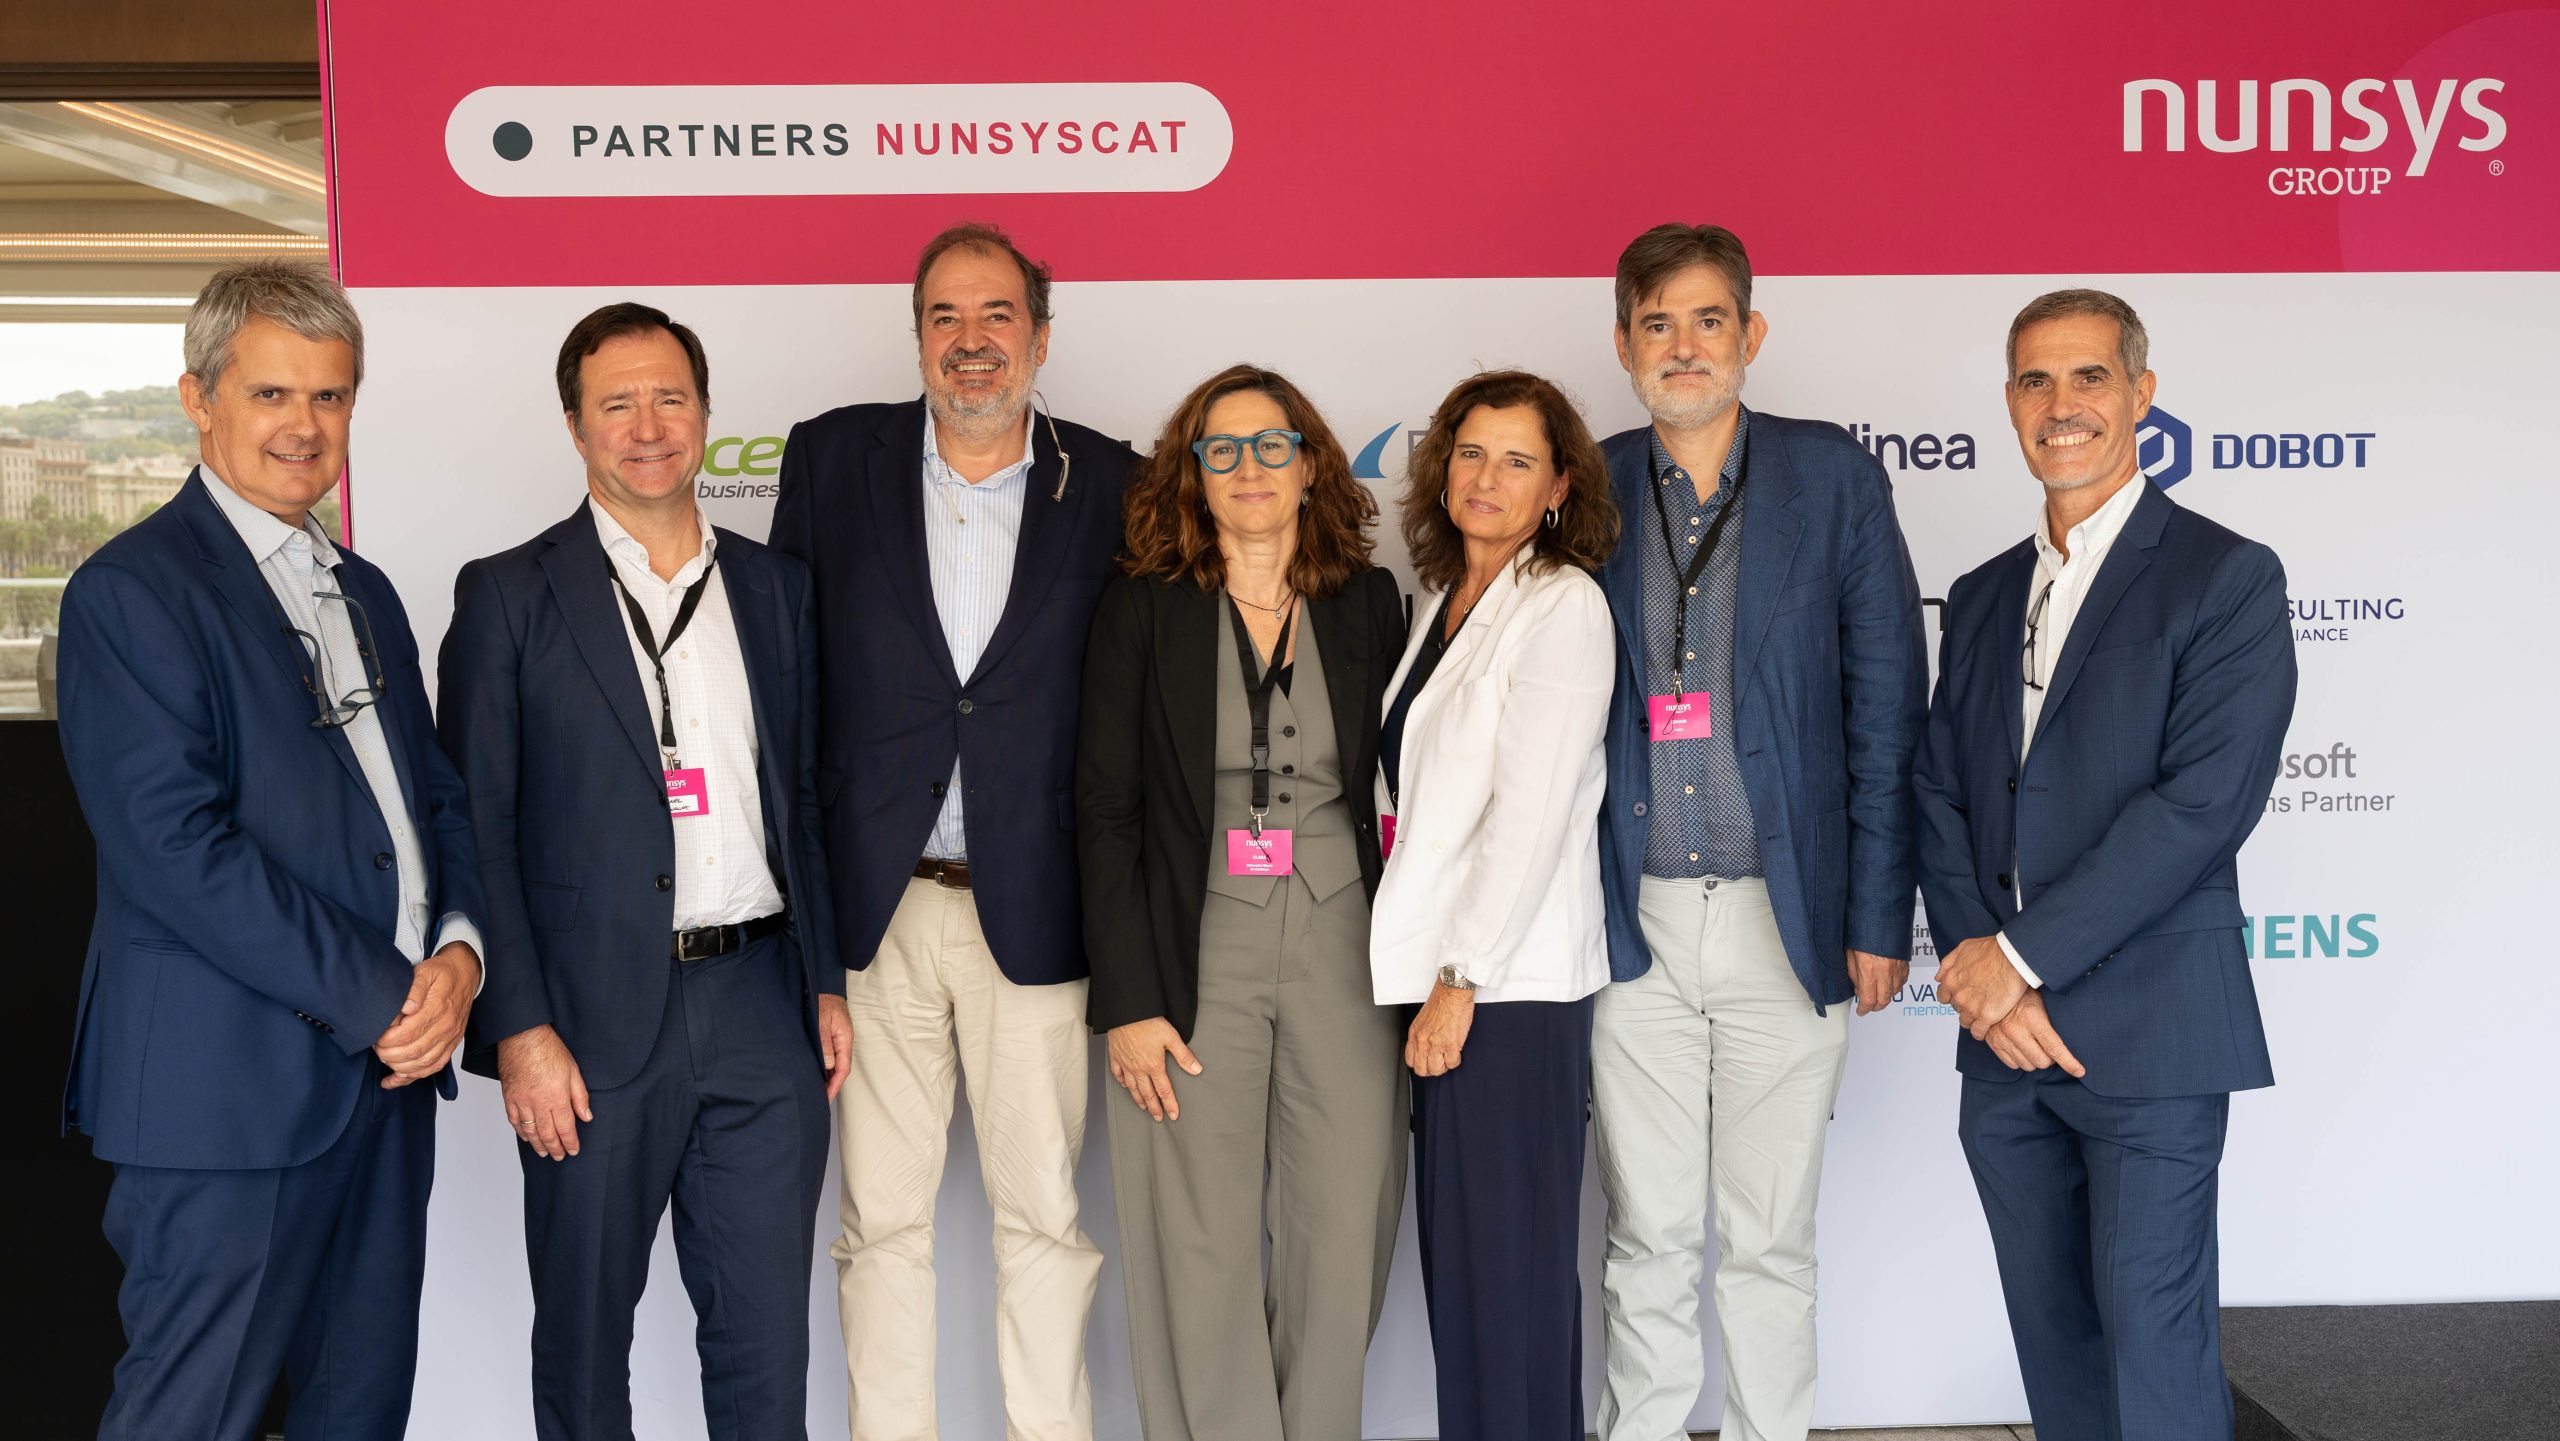
Jaume Roca, de ASUS; Eduard Gil Carbó, del CSUC; Manuel Abellán, de Microsoft; Marga Bonmatí, de la Universidad de Barcelona; Clara Beleña, de la UOC; y Sergio Martínez, de SonicWall. Moderado por José María de Moya, de MAGISTERIO.

La universidad es una institución abierta por definición. En sus redes conviven miles de estudiantes, docentes, investigadores, profesionales de administración y proveedores externos; una comunidad extensa que comparte conocimiento desde diferentes dispositivos, ubicaciones y niveles de acceso. Esa apertura, imprescindible para cumplir su misión, también amplía la superficie de exposición ante los ciberataques.
Sobre esta tensión ha girado la mesa redonda «Retos digitales, ciberseguridad e IA en la Educación Superior», celebrada este martes 29 de septiembre en Tech Barcelona dentro de una jornada organizada por Nunsys Group sobre inteligencia artificial, ciberseguridad y datos. El diálogo reunió a Jaume Roca, de ASUS; Eduard Gil Carbó, del CSUC; Manuel Abellán, de Microsoft; Marga Bonmatí, de la Universidad de Barcelona; Clara Beleña, de la UOC; y Sergio Martínez, de SonicWall.
La conversación dejó una conclusión compartida: la transformación tecnológica universitaria no puede limitarse a contratar herramientas. Requiere estrategia, gobierno y personas, además de una distinción clara entre la libertad necesaria para investigar y enseñar y los controles exigibles en los procesos administrativos, financieros o de gestión.
El primer bloque situó la ciberseguridad como una prioridad institucional y no únicamente como una responsabilidad de los departamentos informáticos. Ante el incremento de los incidentes y la sofisticación de las amenazas, los expertos coincidieron en que ya no resulta suficiente con levantar barreras alrededor de los sistemas. La universidad debe conocer sus activos, identificar sus servicios esenciales y decidir qué riesgos puede asumir.
Marga Bonmatí defendió la necesidad de separar los entornos docentes e investigadores de aquellos vinculados con la gestión. En los primeros, explicó, las instituciones deben actuar como facilitadoras y asesoras, permitiendo cierta flexibilidad para experimentar. En cambio, en ámbitos como recursos humanos, presupuestos o administración, la universidad se comporta como cualquier otra gran organización y necesita aplicar controles mucho más estrictos, con dispositivos monitorizados, equipos actualizados y alertas centralizadas.
La cuestión no consiste, por tanto, en elegir entre seguridad y apertura, sino en definir distintos niveles de protección. Una investigación internacional puede requerir conexiones, herramientas o intercambios de información que no tendrían sentido en un proceso de nóminas. Pero la flexibilidad tampoco puede convertirse en ausencia de reglas. Como se señaló durante la sesión, algunas infraestructuras que parecían seguras hace cinco años pueden ser hoy un colador debido a la evolución de las amenazas.
Sergio Martínez puso el foco en el que considera uno de los puntos más vulnerables: la identidad digital. Según explicó, buena parte de las alertas de seguridad están relacionadas con intentos de robo de credenciales. Cuando un atacante obtiene una identidad válida, puede moverse dentro de la infraestructura, ampliar privilegios y acceder progresivamente a sistemas y datos. «Hemos cerrado las puertas y hemos dejado las ventanas abiertas», resumió.
La respuesta pasa por desplegar autenticación multifactor, revisar los permisos y adoptar modelos de confianza cero, en los que cada petición de acceso debe verificarse. También exige modernizar las conexiones remotas y abandonar tecnologías que han quedado expuestas. En un escenario híbrido, con usuarios conectándose desde múltiples lugares, identidad y acceso remoto forman parte de un mismo problema.
Manuel Abellán, de Microsoft, añadió una alerta concreta sobre la evolución del cibercrimen. Los ataques más frecuentes que afrontan hoy las organizaciones siguen siendo el phishing, el robo de credenciales y el ransomware, técnicas que combinan ingeniería social, suplantación y bloqueo de servicios para multiplicar su impacto.
El directivo subrayó, además, que el ecosistema criminal se ha expandido de forma muy notable: los grupos de ciberdelincuentes han pasado de 300 a 1.500, una multiplicación que refleja tanto la profesionalización de estas redes como su capacidad de especialización. Ya no se trata solo de ataques masivos y poco sofisticados, sino de estructuras capaces de segmentar objetivos, automatizar campañas y adaptarse con rapidez a los entornos más protegidos.
Ese crecimiento obliga a las universidades a asumir que la defensa ya no puede basarse únicamente en reaccionar cuando aparece una incidencia. Hace falta anticipación, monitorización continua y una combinación de tecnología, procedimientos y concienciación que reduzca la superficie de ataque antes de que el intruso entre en el sistema.
La inteligencia artificial presenta, además, una doble vertiente en ciberseguridad. Los atacantes la utilizan para crear engaños más convincentes, localizar vulnerabilidades, automatizar campañas y encadenar distintas fases de una intrusión. Los mensajes fraudulentos pueden adaptarse mejor a cada víctima y resultar más difíciles de detectar que las campañas masivas de años anteriores.
Las organizaciones, por su parte, emplean aprendizaje automático para analizar el enorme volumen de registros generado por sus capas de protección. La IA permite relacionar señales, priorizar alertas y detectar comportamientos anómalos antes de que una brecha se extienda. El objetivo es reducir el ruido que reciben los equipos de seguridad y concentrar su atención en las amenazas más críticas.
Martínez recordó que los atacantes escogen momentos en los que la capacidad de respuesta es menor, como las madrugadas, los fines de semana o los periodos vacacionales. Una intrusión iniciada un viernes puede disponer de muchas horas para propagarse antes de que la organización recupere su actividad habitual. Por eso la vigilancia y la respuesta no pueden depender únicamente del horario de oficina.
El riesgo no procede solo de la infraestructura propia. Clara Beleña relató la experiencia sufrida con un proveedor crítico del aula virtual, afectado por un incidente que terminó repercutiendo en millones de usuarios de numerosas instituciones. Aunque la universidad adoptó medidas técnicas y desconectó integraciones, la solución final dependía de una empresa externa.
El episodio permitió extraer varias lecciones: identificar los servicios esenciales, conocer de qué proveedor depende cada uno, establecer interlocutores y preparar protocolos técnicos, jurídicos y comunicativos. También evidenció la necesidad de contar con alternativas si una plataforma permanece inactiva durante varios días. «Al final somos nosotros quienes dejamos de dar servicio a nuestros estudiantes», recordó Beleña.
De ahí que las universidades necesiten análisis de impacto, planes de continuidad y procedimientos de contingencia. Marga Bonmatí sintetizó esta idea con una fórmula repetida durante la mesa: «gobernanza, protocolo, protocolo, protocolo». El debate ya no gira en torno a si una institución sufrirá un incidente, sino a cuándo ocurrirá y cómo estará preparada para responder.
El debate cambió de tono al abordar la inteligencia artificial generativa, aunque no desaparecieron las cautelas. Jaume Roca sostuvo que la IA debe concebirse como una asistente del profesor, capaz de ayudarle a preparar materiales, generar ejercicios o detectar dificultades de aprendizaje dentro de un grupo. La decisión educativa, sin embargo, continúa correspondiendo al docente.
Una herramienta puede advertir de que determinados alumnos presentan problemas, pero no comprende por sí sola si estos proceden de una dificultad académica, una situación emocional o unas relaciones sociales complejas. Esa interpretación reclama conocimiento del contexto, empatía y juicio profesional. Ahí es donde el profesor no puede ser nunca sustituido, señaló Roca, quien también reclamó formar estudiantes capaces de distinguir entre una respuesta plausible y una información fiable.
Eduard Gil Carbó enmarcó la llegada de la IA generativa en una transformación todavía en construcción. Universidades, hospitales, despachos profesionales y empresas se enfrentan a preguntas semejantes, sin disponer aún de respuestas definitivas. El perfil docente de las últimas décadas, afirmó, no será el mismo que necesite la universidad del futuro. Cambiarán los contenidos, las competencias y, especialmente, los métodos de evaluación.
La pandemia ya había cuestionado el valor de una clase basada únicamente en transmitir materiales disponibles en un campus virtual. La IA acelera ahora esa revisión y obliga a preguntarse qué merece ser enseñado, cómo se produce el aprendizaje y de qué manera puede acreditarse que un estudiante está preparado para ejercer una profesión. La tecnología no ha creado todas estas preguntas, pero sí las ha convertido en una urgencia institucional.
Manuel Abellán recordó el dato planteado durante la mesa: el 89% de los estudiantes utiliza inteligencia artificial generativa, mientras que solo el 34% habría recibido formación para hacerlo. La distancia entre uso y capacitación refleja el principal problema de una respuesta puramente reactiva. Prohibir una herramienta ya extendida no evita su utilización; únicamente empuja su empleo hacia espacios menos visibles y potencialmente más inseguros.
Las universidades necesitan, por ello, planes integrales que combinen adopción, formación, privacidad, seguridad y acceso equitativo. Abellán defendió el uso de soluciones corporativas que impidan que la información introducida abandone la organización o se utilice para entrenar modelos públicos. También alertó sobre el riesgo de compartir datos sensibles en herramientas abiertas, especialmente cuando afectan a ámbitos como la salud, la investigación o la propiedad intelectual.
La alfabetización en IA debe llegar tanto al alumnado como al profesorado. No se trata solo de aprender a redactar instrucciones, sino de contrastar fuentes, revisar respuestas, reconocer errores y comprender las limitaciones de los modelos. Esta necesidad conecta con el debate sobre el papel imprescindible del docente cuando la IA se incorpora al aprendizaje con un objetivo pedagógico definido.
Bonmatí advirtió de que el modelo universitario está sometido a una revisión que afecta simultáneamente a la docencia y a la evaluación. Los estudiantes ya utilizan asistentes gratuitos y de pago, lo que también puede generar una nueva brecha entre quienes acceden a modelos más avanzados y quienes solo disponen de versiones básicas.
Entre las experiencias de innovación docente citadas aparecen asistentes socráticos que no proporcionan directamente una solución, sino que acompañan al estudiante mediante preguntas. También se están diseñando actividades con contenidos deliberadamente erróneos para que el alumnado localice fallos, contraste argumentos y justifique sus correcciones. El propósito es desplazar el aprendizaje desde la reproducción de información hacia el criterio y el análisis.
La rapidez de las respuestas automáticas obliga a revisar unas evaluaciones pensadas para un contexto anterior. Si un estudiante puede generar en segundos un texto formalmente correcto, la universidad debe valorar el proceso seguido, la selección de fuentes, la argumentación y la capacidad para defender las decisiones adoptadas. La cuestión ya no es únicamente qué sabe, sino cómo utiliza lo aprendido.
Uno de los conceptos más repetidos fue el de gobernanza. Bonmatí alertó del riesgo de que una organización acumule cientos de agentes de IA creados sin coordinación, de la misma manera que anteriormente proliferaban pequeños programas aislados. La alternativa no es prohibir, sino establecer reglas, asignar responsabilidades y determinar qué iniciativas responden realmente a las prioridades de la universidad.
«¿Quién ha decidido que estos agentes son prioritarios y no otros?», planteó. La respuesta no puede quedar exclusivamente en manos de la tecnología. Debe proceder de la estrategia institucional y de un liderazgo capaz de ordenar inversiones, desarrollar competencias y explicar para qué se adopta cada solución. Sin esa dirección, la innovación corre el peligro de convertirse en una colección de experimentos inconexos.
La gobernanza también debe proteger los datos. Las universidades gestionan expedientes académicos, información personal, resultados científicos, propiedad intelectual y documentación administrativa. Introducir estos contenidos en modelos públicos sin conocer las condiciones de uso puede provocar filtraciones o incumplimientos. El entusiasmo tecnológico, advirtieron los participantes, no debería hacer olvidar el valor de la información compartida.
La mesa concluyó con una reflexión sobre si la IA puede deteriorar capacidades tradicionales como inventar, estructurar el pensamiento o expresarse. Los expertos reconocieron el riesgo de acomodación, pero rechazaron que la respuesta pase por renunciar a la tecnología. La misión universitaria consiste precisamente en despertar la curiosidad, la autonomía intelectual y el espíritu crítico.
Abellán recordó que la IA generativa trabaja a partir de grandes cantidades de conocimiento previo y produce transformaciones del lenguaje, pero no sustituye el criterio que permite seleccionar, descartar y ordenar la información. Puede preparar una presentación o sugerir una estructura, pero corresponde a la persona decidir qué merece ser contado y con qué propósito.
Los modelos actuales combinan millones de datos con una capacidad de cálculo inalcanzable para un ser humano, pero funcionan mediante procesos probabilísticos. Sus respuestas pueden parecer seguras sin ser necesariamente ciertas. Por ello, cuanto más convincente sea la herramienta, más importante será enseñar a interrogarla, contrastarla y reconocer sus límites reales.
La jornada terminó con más preguntas que certezas. Nadie pudo anticipar cómo será la universidad dentro de cinco años, pero sí quedó definido el punto de partida: la IA no debe desplegarse sin gobernanza, la innovación no será sostenible sin formación, inversión y liderazgo. En ese equilibrio entre apertura y protección se juega buena parte del futuro de la universidad.